Uma conversa com uma inteligência artificial pode produzir consequências fora da tela. Quando alguém manifesta intenção de ferir outra pessoa, a questão deixa de ser apenas o que o sistema deve responder: passa a envolver também a avaliação de um possível risco e a decisão de comunicá-lo às autoridades.
Esse é o ponto central da notícia sobre ameaças ao presidente Luiz Inácio Lula da Silva em conversas com o ChatGPT. A OpenAI confirmou à CNN Brasil que acionou a Polícia Federal e notificou o Tribunal Superior Eleitoral. A confirmação foi publicada em 15 de outubro de 2026. A empresa relacionou a notificação ao TSE ao seu plano de conformidade eleitoral. O contexto era o segundo turno presidencial, disputado por Lula e Flávio Bolsonaro e marcado para 25 de outubro. [1]
A PF encaminhou documentação ao Ministério da Justiça
A apuração da Folha relata ao menos dois usuários e informa que, no começo de outubro, a PF encaminhou documentação ao Ministério da Justiça para avaliação da abertura de dois inquéritos. O jornal também situa nesse período o encerramento de uma conta e o envio de dados à PF.[2]
Segundo a mesma apuração, um dos usuários perguntou sobre as consequências penais de matar o presidente e mencionou armamento e uma rota de fuga, embora também negasse que fosse agir. A PF teria considerado o material indicativo de ameaças a terceiros. Os documentos descritos pelo jornal não mostram as respostas do ChatGPT. [2]
Infelizmente, nós ainda não tivemos acesso às mensagens enviadas pelos usuários para entender o que a ferramenta orientou ou se incentivou violência. Também não conseguimos avaliar a qualidade das recusas ou de outras respostas do sistema.
À CNN, a PF disse que não comenta procedimentos ligados a possíveis ameaças à segurança de autoridades. A empresa confirmou a comunicação, mas isso não equivale a uma confirmação policial pública de todos os detalhes. [1]
Por que o Ministério da Justiça aparece no encaminhamento?
Há uma regra específica para crimes contra a honra do presidente da República: o art. 145, parágrafo único, combinado com o art. 141, inciso I, do Código Penal prevê requisição do ministro da Justiça. [4] Essa regra oferece contexto para a participação do ministério, mas não se aplica automaticamente a todo crime de ameaça. Sem acesso ao expediente de encaminhamento, não é possível afirmar que essa foi a base jurídica utilizada no caso noticiado.
O que acontece entre uma mensagem e um alerta
Em texto institucional de 28 de abril de 2026, a OpenAI descreve detecção automatizada de atividades preocupantes, avaliação contextual por profissionais treinados e aprofundamento de casos de maior risco. A empresa afirma comunicar às autoridades situações que avalia como risco iminente e crível de dano a terceiros. [3]
A descrição também distingue perguntas legítimas sobre violência — em contextos históricos, educativos ou preventivos — de pedidos que possam facilitar danos. Segundo a companhia, o contexto e padrões ao longo das conversas ajudam na avaliação; bloqueios podem ser contestados. Essas são declarações sobre seu procedimento geral, não uma auditoria independente de seu funcionamento. [3]
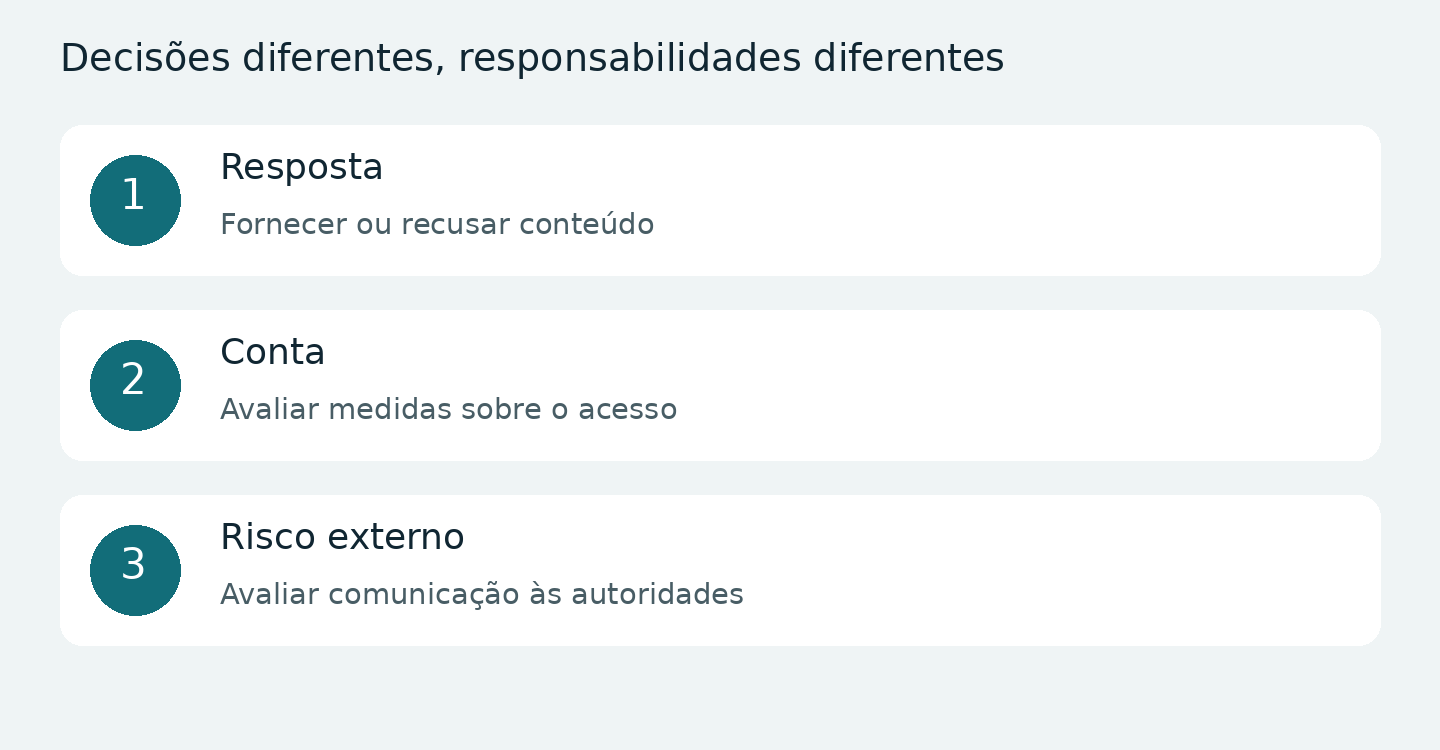
O esquema separa medidas com alcances diferentes. Recusar um pedido atua sobre o conteúdo entregue naquele momento; restringir o acesso atua sobre o uso do serviço; comunicar uma ameaça exige avaliar possíveis consequências fora da plataforma. O acerto de uma dessas medidas não demonstra, sozinho, o acerto das demais.
Uma resposta recusada pode impedir a entrega de informação perigosa, mas não resolve necessariamente um risco que já exista. Da mesma forma, encerrar uma conta limita o uso daquele serviço; não permite concluir que uma ameaça fora dele desapareceu.
Um alerta não é uma sentença — nem prova de prevenção
Comunicar uma suspeita transfere informações para uma avaliação por autoridades competentes. A classificação feita por uma empresa não deve ser confundida com uma conclusão judicial sobre a conduta de alguém.
Por isso, o episódio não sustenta manchetes como “ChatGPT impediu um atentado”. Demonstrar prevenção exigiria conhecer o que estava efetivamente em preparação, quais intervenções ocorreram e o resultado dessas intervenções. As fontes consultadas confirmam o alerta; não demonstram toda essa cadeia causal.
Também seria precipitado afirmar que os inquéritos já foram abertos com base apenas na notícia de seu encaminhamento para avaliação. Encaminhar documentos, instaurar investigação e concluir uma apuração são acontecimentos distintos. Uma atualização deve trazer a fonte e a data da nova etapa.
Segurança e privacidade precisam de critérios verificáveis
Neste caso, segundo a apuração da Folha, a comunicação incluiu o teor de mensagens, e não apenas um aviso genérico de risco. Isso torna concreta a questão da privacidade: conteúdo enviado ao serviço foi compartilhado com autoridades. As fontes consultadas não permitem precisar a extensão integral dos dados transmitidos. [2] A possibilidade de uma conversa resultar em comunicação externa torna a governança do serviço relevante para qualquer usuário. Governança, aqui, significa definir quem decide, com quais critérios, quais informações utiliza e como a decisão pode ser examinada depois.
Na avaliação editorial deste artigo, uma política responsável precisa enfrentar dois tipos de erro: deixar de reconhecer uma ameaça real e interpretar uma interação legítima como ameaça. Nenhum deles é resolvido apenas com uma lista de palavras proibidas. Uma aula de história, uma análise jornalística e uma manifestação de intenção violenta podem conter vocabulário semelhante, embora tenham sentidos diferentes.
A OpenAI afirma que o acesso dos revisores às informações é limitado, realizado em sistemas seguros e sujeito a exigências de confidencialidade e proteção de dados. Também diz que o critério de encaminhamento é flexível: uma conversa pode indicar risco mesmo sem explicitar alvo, meios ou momento de uma possível ação. [3]
Essa flexibilidade permite considerar o conjunto das mensagens, mas torna mais difícil para quem está de fora verificar como o limiar foi aplicado. No caso noticiado, as negativas de que o usuário agiria coexistiam com referências concretas a violência. Essa combinação ajuda a entender a importância do contexto; não permite reconstruir toda a avaliação interna ou atestar sua correção.
Isso torna especialmente relevantes a revisão contextual, a limitação do acesso aos registros e a documentação das razões de uma comunicação. São critérios para avaliar uma prática, não garantias de que ela nunca falhará. O comunicado institucional permite conhecer compromissos declarados; verificar sua execução exige evidências adicionais.
O que profissionais e educadores podem aprender
Considere um exemplo didático: uma instituição de ensino adota um assistente para apoiar estudantes. Antes de usá-lo, precisa estabelecer o que acontece quando surge uma mensagem preocupante, quem recebe o caso e quais informações essa pessoa precisa analisar. Pedir ao modelo que “avise se houver perigo” deixa decisões importantes sem responsável definido.
Um protocolo pode ser examinado com perguntas concretas:
- Quem avalia o contexto antes de uma decisão que afete o usuário?
- Como uma discussão educativa sobre violência é distinguida de uma ameaça?
- Quais registros sustentam a avaliação e quem pode acessá-los?
- O que acontece quando faltam informações para avaliar o risco?
- Como um erro de classificação pode ser revisto?
Esse exemplo não reproduz o procedimento da OpenAI. Ele traduz o problema em decisões que uma organização precisa assumir ao adotar IA: a responsabilidade pelo encaminhamento não pode ficar escondida dentro de uma resposta automática.
O que o caso permite concluir
A notícia é verdadeira em seu núcleo: a OpenAI confirmou ter comunicado à PF possíveis ameaças contra Lula e informado o TSE. A cronologia e o alcance das conclusões precisam ficar claros: o envio é situado pela apuração no começo de outubro, e um alerta não comprova um ataque executado ou evitado. [1][2]
O caso mostra que serviços de IA também tomam decisões sobre acesso, risco e encaminhamento de informações. A pergunta pública que permanece é concreta: quais evidências permitem verificar se essas decisões protegem pessoas, respeitam o contexto e admitem correção quando estão erradas?
Referências
- MOREIRA, Leticia. OpenAI aciona PF após supostas ameaças de morte a Lula no ChatGPT. CNN Brasil, 15 out. 2026, 18h36; atualização às 21h15.
- VARGAS, Mateus. OpenAI alerta PF sobre ameaças de morte a Lula no ChatGPT e compartilha diálogos. Folha de S.Paulo, 15 out. 2026, 4h.
- OPENAI. Our commitment to community safety. 28 abr. 2026.
- BRASIL. Código Penal — Decreto-Lei nº 2.848, de 7 de dezembro de 1940. Texto compilado, arts. 141, inciso I, e 145, parágrafo único.
Fontes consultadas em 17 out. 2026. Ilustrações conceituais produzidas para este artigo; não representam documentos ou interfaces do caso.